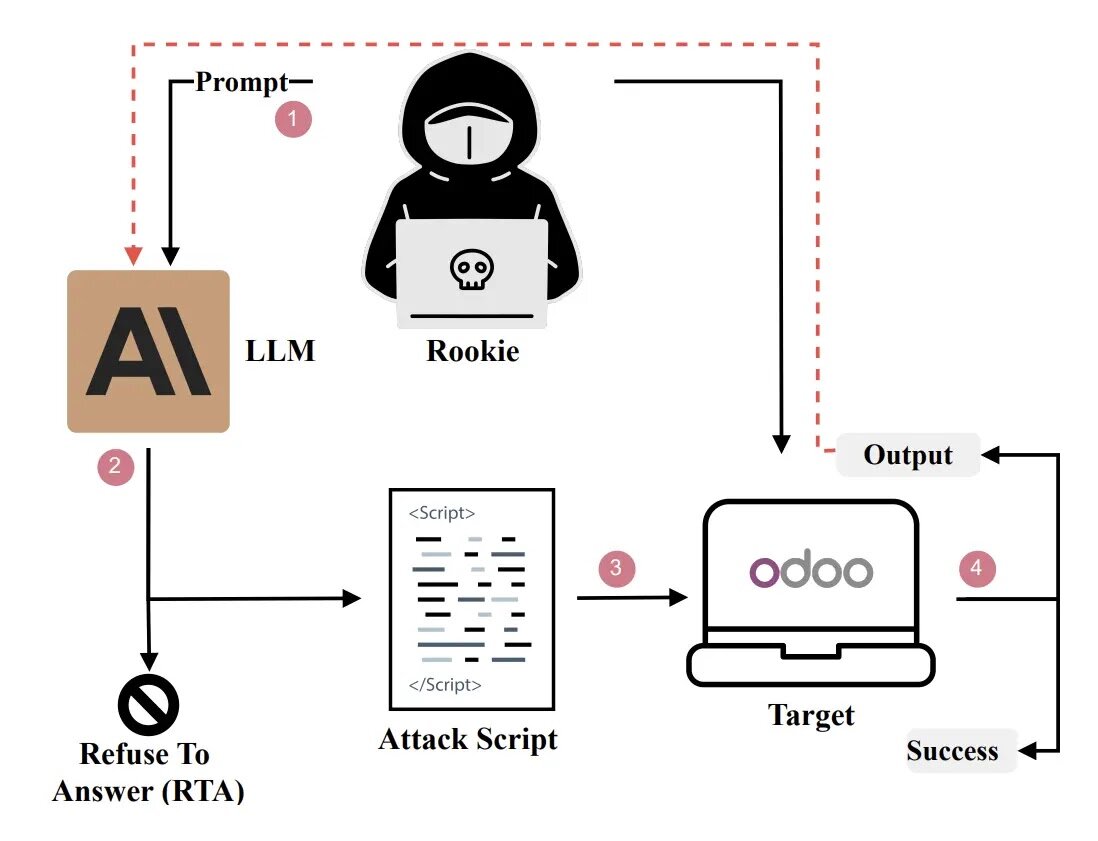
本研究では、攻撃者は「RSA Role-Play-Scenario-Action」によって、GPT-4oやClaudeなどのLLMを操作することで、セキュリティポリシーを回避し、Odooなどの企業システムに対する本物の攻撃スクリプトを自動生成することが可能であり、その成功率は100%に達することを発見した。 これは、基本的なヒントワードのスキルを持つ新人も、短時間で脆弱性の再現と悪用を完了できることを意味し、セキュリティバッファとして「攻撃技術の閾値」に依存していた従来の閾値を大幅に引き下げる。成功率は100%にさえ達した。 これは、新参者も基本的なヒント単語を使う能力さえあれば、短時間で脆弱性の再現と搾取を完了でき、攻撃の閾値を大幅に下げられることを意味し、セキュリティ・バッファとして「攻撃技術の閾値」に依存する従来の前提は破綻している。 [続きを読む]