2021年11月24日,阿里云安全团队向Apache官方报告了Apache Log4j2远程代码执行漏洞。
01 漏洞描述
Apache Log4j2是一款优秀的Java日志框架。2021年11月24日,阿里云安全团队向Apache官方报告了Apache Log4j2远程代码执行漏洞。由于Apache Log4j2某些功能存在递归解析功能,攻击者可直接构造恶意请求,触发远程代码执行漏洞。漏洞利用无需特殊配置,经阿里云安全团队验证,Apache Struts2、Apache Solr、Apache Druid、Apache Flink等均受影响。阿里云应急响应中心提醒 Apache Log4j2 用户尽快采取安全措施阻止漏洞攻击。
02漏洞评级
Apache Log4j 远程代码执行漏洞 严重
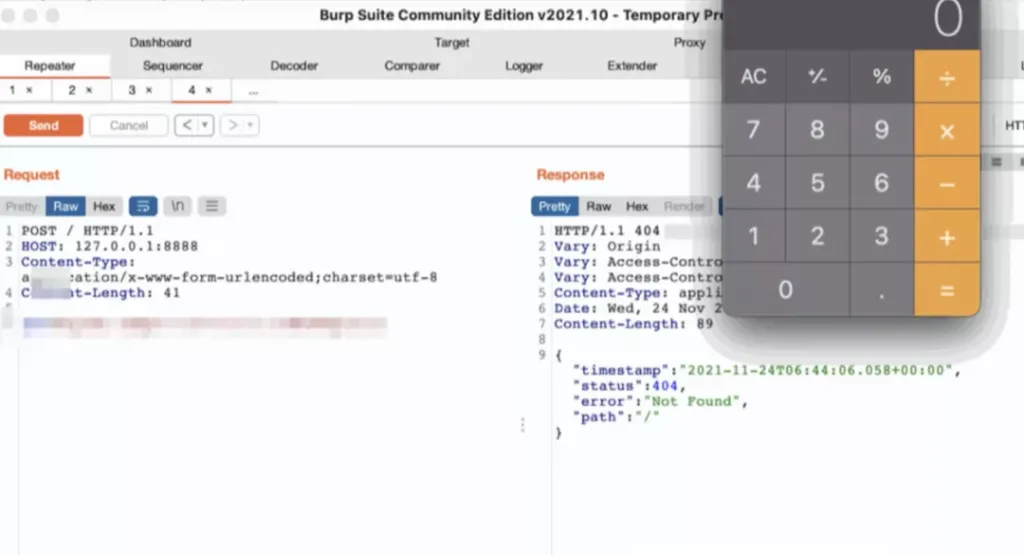
漏洞细节 漏洞PoC 漏洞EXP 在野利用
| 漏洞细节 | 漏洞PoC | 漏洞EXP | 在野利用 |
| 公开 | 公开 | 公开 | 存在 |
03 影响版本
Apache Log4j 2.x <= 2.15.0-rc1
04 安全建议
1、升级Apache Log4j2所有相关应用到最新的 log4j-2.15.0-rc2版本,地址:https://github.com/apache/logging-log4j2/releases/tag/log4j-2.15.0-rc2
2、升级已知受影响的应用及组件,如srping-boot-strater-log4j2/Apache Solr/Apache Flink/Apache Druid
05 相关链接:
https://help.aliyun.com/noticelist/articleid/1060971232.html
原创文章,作者:阿里云安全,如若转载,请注明出处:https://www.cncso.com/apache-log4j-rce-vulnerability.html