---
title: "HTML 走私被黑客频繁的在恶意软件和网络钓鱼攻击中使用"
url: https://www.cncso.com/html-smuggling-is-frequently-used-by-hackers-in-malware-and-phishing-attacks.html
type: post
date: 2021-11-13
modified: 2023-07-24
markdown_url: https://www.cncso.com/html-smuggling-is-frequently-used-by-hackers-in-malware-and-phishing-attacks.html.md
---
# HTML 走私被黑客频繁的在恶意软件和网络钓鱼攻击中使用
HTML 走私技术作为获取初始访问权限和部署一系列威胁的手段,被攻击者越来越多地使用在网络钓鱼活动中的,包括但不限于银行恶意软件、远程管理木马 (RAT) 以及勒索软件payload 等。
Microsoft 365 Defender 威胁情报团队在周四发布了一份新报告,他们在报告中称发现了目前正在传播的Mekotio银行木马、[AsyncRAT](https://malpedia.caad.fkie.fraunhofer.de/details/win.asyncrat)、[NjRAT](https://malpedia.caad.fkie.fraunhofer.de/details/win.njrat)等后门,以及臭名昭著的TrickBot恶意软件的渗透。2021 年 7 月,Menlo Security 也公开记录了这种名为[ISOMorph](https://www.menlosecurity.com/blog/isomorph-infection-in-depth-analysis-of-a-new-html-smuggling-campaign/)的多阶段攻击。
HTML走私是一种允许攻击者通过利用HTML5和JavaScript中的基本功能,而不是利用现代web浏览器中的漏洞或设计缺陷,在受害者机器上“走私”第一阶段投放程序的方法,通常是将恶意脚本嵌入在精心编制的HTML附件或网页中的攻击手段。
通过这种方式,攻击者可以利用JavaScript在HTML页面上以编程方式构建 payload,并且不用发出HTTP请求来获取web服务器上的资源,同时还可以规避一些安全产品的阻拦。
“当受害者在其Web浏览器中打开HTML,浏览器会自动解析恶意脚本,这反过来,组装主机设备上的有效载荷,”研究人员[说](https://www.microsoft.com/security/blog/2021/11/11/html-smuggling-surges-highly-evasive-loader-technique-increasingly-used-in-banking-malware-targeted-attacks/)。“因此,攻击者不是让恶意可执行文件直接通过网络,而是在防火墙后面本地构建恶意软件。”
研究人员说:“当受害者在其Web浏览器中打开HTML时,浏览器会自动解析恶意脚本,从而在受害者的设备上运行 payload。”
因此,攻击者不是让恶意的可执行文件直接通过网络攻击目标,而是在防火墙后通过本地构建恶意软件的方式来攻击目标。
微软指出,HTTP走私绕过网络代理和电子邮件网关的能力,使其成为不少“国家队”和网络犯罪集团在现实世界攻击中传播恶意软件的一种高效的方法。
今年5月早些时候,有组织称SolarWinds 供应链黑客背后的威胁组织 Nobelium 被发现利用这种非常攻击方式来针对包括美国在内的24个国家的政府机构、智囊团、顾问以及非政府组织。
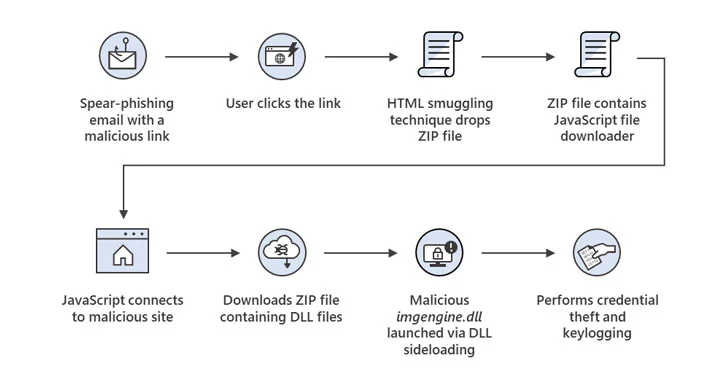
除了间谍活动之外,HTML 走私通常也被用于涉及 Mekotio 木马的银行恶意软件攻击,攻击者发送包含恶意链接的垃圾邮件,当受害者点击该链接后,会触发下载 ZIP 文件,该文件又包含一个JavaScript 文件下载器,用于检索能够进行凭据盗窃和键盘记录的二进制文件。
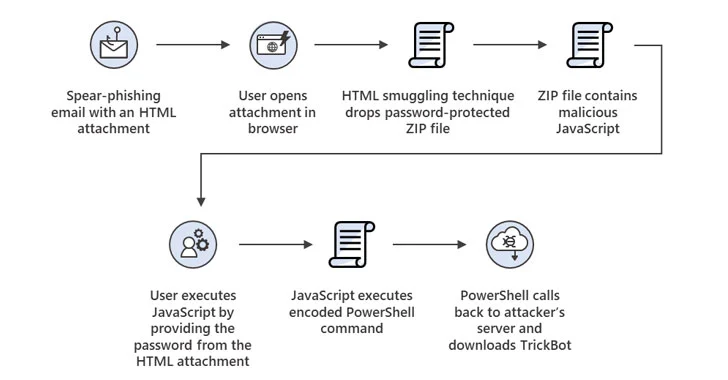
但也有迹象表明,有些其他参与者正在将 HTML 走私纳入他们的武器库,9月份由DEV-0193发起的电子邮件活动被发现,滥用同样的方法来提供TrickBot,这些攻击涉及恶意HTML附件,当在web浏览器上打开该附件时,会在收件人的系统上创建一个受密码保护的JavaScript文件,提示受害者提供原始HTML附件中的密码。
这样做会启动 JavaScript 代码中的执行,随后启动Base64编码的PowerShell命令,和攻击者控制的服务器进行通信,然后下载TrickBot恶意软件,最终为后续勒索软件攻击铺平道路。
“电子邮件活动中使用 HTML 走私攻击方式的攻击激增,是攻击者不断改进其攻击方式以达到规避效果的一个例子,” 微软指出。“ 这种攻击方式显示了战术、技术和程序(TTP)是如何从网络犯罪团伙渗透到APT 攻击的,此外,它还强化了黑市经济,在这种情况下,TTP在被认为是一种有效的技术时,就会被商品化”。